맞춤 제작
피싱·랜섬웨어 대응 실전
- 분류
- 직무교육 · 정보보안
- 차시
- 6차시
- 교육 대상
- 이메일과 메신저로 업무를 하는 전 직원
과정 소개
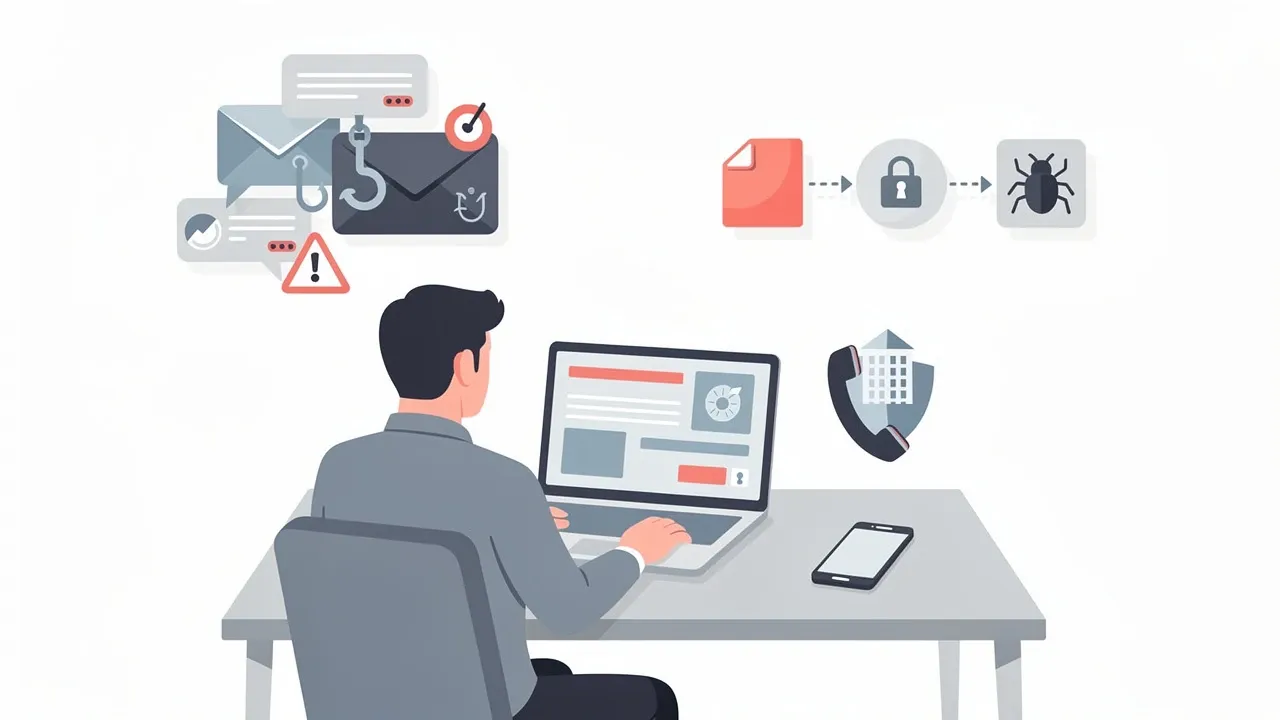
실제로 많이 쓰이는 피싱 메일과 랜섬웨어 감염 경로를 사례로 보고, 의심 메일을 가려내고 사고 때 신고하는 절차를 익히는 과정입니다.
학습목표
- 피싱 메일과 메신저의 특징을 구별할 수 있다
- 랜섬웨어 감염 경로를 알고 예방 수칙을 지킬 수 있다
- 보안 사고가 의심될 때 신고 절차를 따를 수 있다
차시 구성
6차시1차시피싱은 어떻게 시작되는가
학습목표
- 피싱 공격이 시작되는 과정을 단계별로 설명할 수 있다
- 공격자가 노리는 정보와 이용하는 심리를 구분할 수 있다
학습내용
- 피싱의 정의와 목적
- 공격자가 정보를 모으는 방법
- 긴급함과 권위를 이용하는 수법
- 피해가 번지는 과정
2차시의심 메일 가려내기
학습목표
- 의심 메일의 특징을 점검 항목에 따라 구분할 수 있다
- 첨부 파일과 링크의 위험 신호를 찾을 수 있다
학습내용
- 발신자 주소와 표시 이름 확인
- 링크 주소 미리 보기
- 첨부 파일 형식별 위험
- 의심 메일 점검 순서
3차시메신저·문자 사기 유형
학습목표
- 메신저와 문자로 오는 사기 유형을 구분할 수 있다
- 지인 사칭과 택배 사칭에 대응하는 방법을 적용할 수 있다
학습내용
- 지인 사칭 메시지
- 택배·공공기관 사칭 문자
- 단축 주소와 인증 요청
- 금전과 인증번호 요구에 대한 확인 방법
4차시랜섬웨어 감염 경로
학습목표
- 랜섬웨어의 감염 경로를 설명할 수 있다
- 감염을 막는 예방 수칙을 업무에 적용할 수 있다
학습내용
- 랜섬웨어의 작동 방식
- 메일, 웹, 외부 저장장치를 통한 감염
- 백업의 역할과 방법
- 업데이트와 보안 프로그램 관리
5차시비밀번호와 다중 인증
학습목표
- 안전한 비밀번호를 만들고 관리할 수 있다
- 다중 인증을 계정에 설정하는 이유를 설명할 수 있다
학습내용
- 비밀번호 유출 사례
- 길이와 조합 기준
- 재사용 위험
- 다중 인증의 종류와 설정
6차시사고 의심 시 신고와 초동 조치
학습목표
- 보안 사고가 의심될 때 첫 조치를 순서대로 말할 수 있다
- 신고에 필요한 정보를 정리해 전달할 수 있다
학습내용
- 사고 의심 신호
- 네트워크 차단 등 초동 조치
- 신고 창구와 전달 정보
- 증거 보존과 재발 방지